Seit dem 2. August 2026 üben das EU AI Office und nationale Behörden aktiv Durchsetzungsbefugnisse unter dem EU AI Act aus; Verstöße bei Hochrisikosystemen können Strafen von bis zu 35 Millionen Euro oder 7 Prozent des weltweiten Jahresumsatzes nach sich ziehen. Für Unternehmen, die KI-Systeme in der EU einsetzen, ist die Compliance-Phase keine theoretische Vorbereitung mehr. Die Pflichten für Hochrisikosysteme gelten seit August 2026 verbindlich, weitere Anforderungen folgen bis 2027 und 2028. Dokumentation, Transparenz, Nachvollziehbarkeit und menschliche Aufsicht sind jetzt prüfbare Pflichten. Wer jetzt keine strukturierte Compliance-Roadmap vorweisen kann, riskiert empfindliche Sanktionen durch nationale Behörden.
EU AI Act: Durchsetzungsmechanismen der AI Office ab August 2026
Ab dem 2. August 2026 üben das AI Office der Europäischen Kommission und die nationalen Behörden aktiv Durchsetzungskompetenzen unter dem EU AI Act aus. Für Unternehmen, die KI-Systeme in der EU einsetzen oder anbieten, beginnt damit eine Phase konkreter Compliance-Pflichten mit erheblichem Sanktionspotenzial.
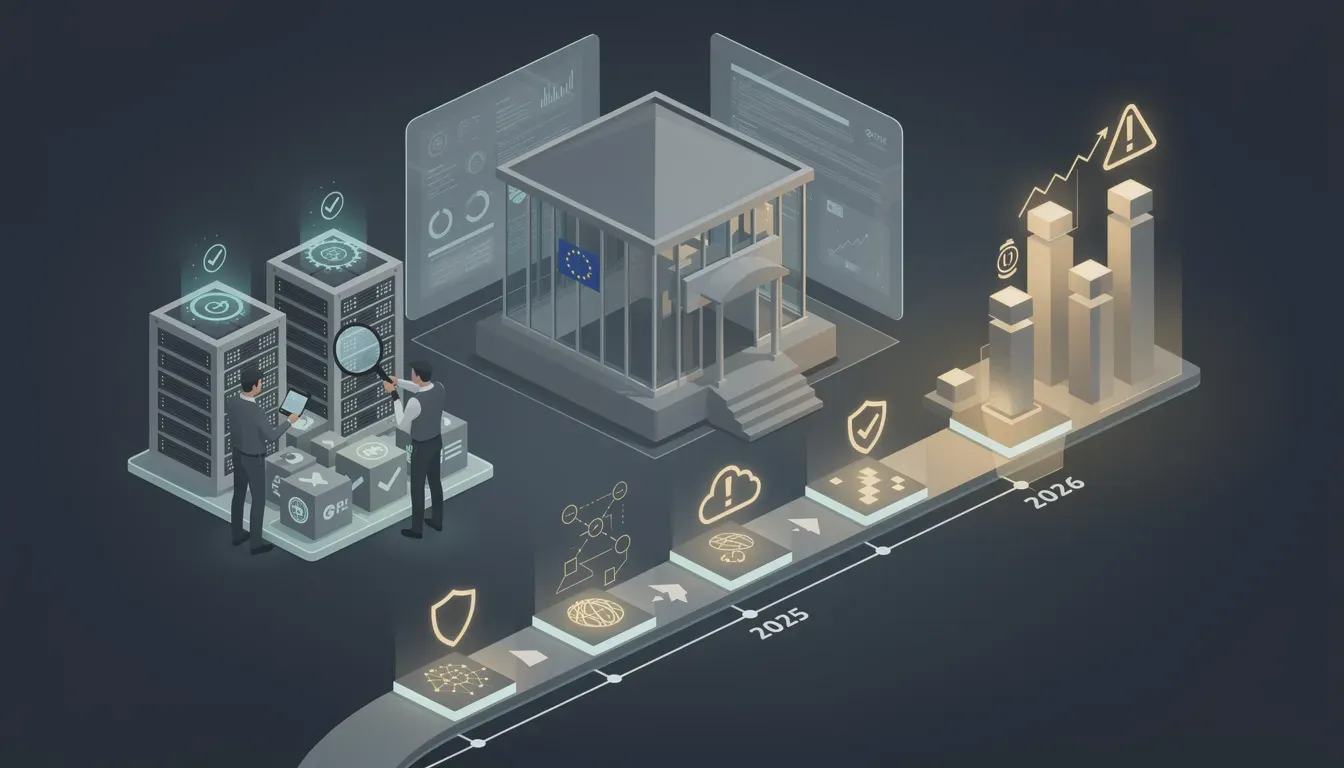
Phasierter Zeitplan: Was gilt wann?
Der EU AI Act (Verordnung (EU) 2024/1689) ist am 1. August 2024 in Kraft getreten, jedoch mit gestaffelten Anwendungsterminen. Laut verfügbaren Quellen gilt folgender Zeitplan:
- 2. Februar 2025: Verbote für bestimmte KI-Praktiken nach Artikel 5 wurden wirksam, darunter Social Scoring und bestimmte Formen biometrischer Fernidentifikation in Echtzeit.
- 2. August 2025: Pflichten für Anbieter und Betreiber allgemeiner KI-Modelle (GPAI) traten in Kraft.
- 2. August 2026: Anforderungen für Hochrisiko-KI-Systeme greifen vollständig. Gleichzeitig begannen die Transparenzpflichten für bestimmte KI-Systeme zu gelten, und das AI Office sowie nationale Behörden nahmen ihre Aufsichtskompetenzen auf.
- 2027/2028: Weitere Regeln für spezifische Kategorien von Hochrisiko-Systemen werden schrittweise anwendbar.
Für Entscheider bedeutet das: Die Frist zum 2. August 2026 ist der aktuell kritischste Meilenstein. Unternehmen, die Hochrisiko-KI-Systeme betreiben, stehen jetzt unter aktiver Aufsicht.
Sanktionen: Bis zu 35 Millionen Euro oder 7 Prozent des weltweiten Umsatzes
Das Sanktionsregime des EU AI Act ist nach Schweregrad gestaffelt. Verstöße gegen die Verbote nach Artikel 5 können mit Bußgeldern von bis zu 35 Millionen Euro oder 7 Prozent des globalen Jahresumsatzes geahndet werden, je nachdem, welcher Betrag höher ist. Für KMU und kleinere Marktteilnehmer gelten grundsätzlich dieselben Schwellenwerte, auch wenn nationale Behörden bei der Bemessung Spielräume haben.
Die Aufgabenteilung zwischen EU AI Office und nationalen Behörden ist dabei funktional: Das AI Office ist primär für die Aufsicht über GPAI-Modelle zuständig, während die Mitgliedstaaten für Hochrisiko-Systeme und andere Kategorien auf nationaler Ebene agieren. Die genauen Vollzugsstrukturen variieren je nach Mitgliedstaat.
Weitere Details zu den Sanktionsmechanismen finden Sie in unserem Bericht zu den EU AI Act Durchsetzungsmechanismen und Sanktionen bei Non-Compliance.
Praktische Implikationen für Entscheider
1. KI-Inventarisierung ist Pflicht, keine Option
Unternehmen müssen zunächst systematisch erfassen, welche KI-Systeme im Einsatz sind und wie diese nach dem EU AI Act klassifiziert werden. Hochrisiko-Systeme etwa in Personalauswahl, Kreditbewertung oder kritischer Infrastruktur unterliegen strengen Dokumentations-, Transparenz- und Auditanforderungen. Ein strukturiertes KI-Inventar ist die Grundlage jeder Compliance-Strategie. Wer diese Grundlage noch nicht gelegt hat, handelt unter aktivem Behördenaufsichtsrisiko.
Unsere Analyse zu den Risikoklassifizierungen und Anforderungen für KI-Systeme gibt einen Überblick über die relevanten Kategorien.
2. Technische Dokumentation und Audit-Trails sind gerichtsfest zu führen
Das Gesetz verlangt unter anderem Risikomanagementsysteme nach Artikel 9, Nachweise zur Datenqualität und Transparenzpflichten gegenüber Aufsichtsbehörden. Audit-Trails für Hochrisiko-Systeme müssen so aufgebaut sein, dass sie Behördenanforderungen standhalten. Compliance-Lösungen, die auf Plattformen wie Microsoft Azure aufbauen, nutzen hierfür Werkzeuge wie Microsoft Purview für das KI-Inventar und Microsoft Sentinel für Enforcement-Ready-Telemetrie, wie das Angebot von Kriv AI auf dem Microsoft Marketplace zeigt.
Relevant ist in diesem Kontext auch unser Artikel zur Konformitätsbewertung und Auditpflichten für GPAI-Anbieter.
3. Schnittstellenanalyse mit anderen Regulierungen nicht vernachlässigen
Der EU AI Act interagiert mit DSGVO, dem Digital Services Act, dem Digital Markets Act, der Data Governance Act, dem Data Act sowie sektorspezifischen Regelwerken wie DORA im Finanzsektor. Unternehmen, die isoliert nur den AI Act betrachten, riskieren Lücken in ihrer Gesamtcompliance. Strukturierte Assessments sollten diese Überschneidungen explizit adressieren.
Zum Zusammenspiel von DSGVO und KI-Systemen lesen Sie unseren Beitrag zu den EDPB-Leitlinien 2025 für Datenschutz und generative KI.
4. Europäisches RegTech-Ökosystem wächst mit den Anforderungen
Mit dem Beginn aktiver Durchsetzung entsteht ein wachsendes Angebot spezialisierter Compliance-Startups in Europa. Laut EU-Startups arbeiten diese in Bereichen wie KI-Governance, regulatorische Intelligenz, Auditierbarkeit, Sicherheit und regulierte Branchen. Einen Ansatz wie den von Rulemapping, der rechtliche Anforderungen als Code abbildet, um Ausnahmen und Abhängigkeiten explizit zu machen, verfolgen mehrere Marktteilnehmer. Unternehmen sollten diesen Markt aktiv beobachten, statt alle Compliance-Aufgaben intern aufzubauen.
Einen Überblick über europäische Compliance-Startups im KI-Bereich bietet unser Artikel zu EU AI Act Compliance-Kosten für KMU und Großkonzerne.
Compliance-Roadmap: Was jetzt zu tun ist
Unternehmen sollten ihren Handlungsbedarf anhand der folgenden Schritte priorisieren:
- KI-Systeme inventarisieren und klassifizieren nach den Risikokategorien des EU AI Act.
- Hochrisiko-Systeme identifizieren und deren Dokumentations- und Auditanforderungen prüfen.
- Technische Infrastruktur für Audit-Trails aufbauen, sofern noch nicht vorhanden.
- Rechtliche Schnittstellen analysieren: DSGVO, DORA, DSA und weitere anwendbare Regelwerke einbeziehen.
- Interne Governance-Strukturen klären: Wer trägt die Verantwortung für KI-Compliance im Unternehmen?
- Externe Expertise einbinden: Sowohl rechtliche als auch technische Beratung, da strukturierte Assessments keine Rechtsberatung ersetzen.
Eine detaillierte Phasenübersicht zur Compliance-Roadmap finden Sie in unserem Beitrag EU AI Act Compliance Roadmap: Fristen und Phasen 2026.
Die verbleibenden Übergangsfristen bis 2027 und 2028 für weitere Hochrisiko-Kategorien bieten zwar noch Spielraum, jedoch gilt: Die Durchsetzungsmaschinerie ist aktiv. Behörden haben begonnen, ihre Kompetenzen auszuüben. Wer jetzt handelt, ist besser positioniert als wer wartet.
Quellen
- 10 European compliance startups to watch as AI Act enforcement kicks in | EU-Startups
- EU AI Act Compliance Assessment (4–6 Wk Cross-Sector) | Microsoft Marketplace
Häufige Fragen
Ab wann kann die EU AI Act tatsächlich durchgesetzt werden und wer ist dafür zuständig?
Seit dem 2. August 2026 üben das AI Office der Europäischen Kommission sowie nationale Behörden aktive Durchsetzungsbefugnisse aus. Transparenzpflichten für bestimmte KI-Systeme wurden ebenfalls ab diesem Datum anwendbar. Die Rollout-Phase bleibt jedoch gestaffelt: Bestimmte Regelungen für Hochrisiko-KI-Systeme gelten erst ab 2027 beziehungsweise 2028.
Welche Strafen drohen Unternehmen bei Verstößen gegen den EU AI Act?
Die Verordnung sieht empfindliche Geldbußen vor. Bei den schwerwiegendsten Verstößen können Strafen von bis zu 35 Millionen Euro oder 7 Prozent des weltweiten Jahresumsatzes verhängt werden, je nachdem, welcher Betrag höher ist. Für Unternehmen mit international bedeutendem Umsatz kann der umsatzbezogene Wert damit die absolute Obergrenze deutlich übersteigen.
Was genau wurde am 2. Februar 2025 verpflichtend, und was folgte am 2. August 2025?
Gemäß dem gestaffelten Zeitplan der Verordnung (EU) 2024/1689 traten die Verbote für unzulässige KI-Praktiken nach Artikel 5 am 2. Februar 2025 in Kraft. Am 2. August 2025 wurden die Deployer-Pflichten für Anbieter sogenannter General-Purpose-AI-Modelle (GPAI) anwendbar. Die drängendste Frist für die meisten Unternehmen war anschließend der 2. August 2026, ab dem die Pflichten für Hochrisiko-KI-Systeme greifen.
Was müssen Unternehmen konkret nachweisen, um bei Hochrisiko-KI-Systemen compliant zu sein?
Unternehmen, die Hochrisiko-KI-Systeme einsetzen oder betreiben, müssen unter anderem ein Risikomanagementsystem nach Artikel 9, eine nachvollziehbare KI-Inventarisierung sowie Audit-Trail-Architekturen gemäß den Artikeln 73 bis 86 vorhalten. Hinzu kommen Anforderungen an Dokumentation, Transparenz, IT-Sicherheit, Rückverfolgbarkeit und menschliche Aufsicht. Schnittstellen bestehen auch zu bestehenden Regelwerken wie DSGVO, dem Digital Services Act, dem Digital Markets Act sowie im Finanzsektor zu DORA.
Welche Chancen entstehen durch die verschärfte Durchsetzung für spezialisierte Compliance-Dienstleister?
Der gestiegene Dokumentations- und Nachweisdruck schafft Nachfrage für eine neue Generation europäischer Startups und Dienstleister, die sich auf KI-Governance, Regulierungsintelligenz, Auditierbarkeit und Sicherheit spezialisiert haben. Marktbeobachter stellen fest, dass nicht ein einzelnes Compliance-Zertifikat entscheidend ist, sondern die Fähigkeit, strukturierte Nachweise entlang des gesamten gesetzlichen Anforderungsrahmens zu liefern, darunter Risikofolgenabschätzungen und Grundrechte-Impact-Assessments nach Artikel 27.
Dieser Artikel wurde von einem KI-System automatisiert erstellt. Kennzeichnung gemäß Art. 50 der EU-KI-Verordnung.