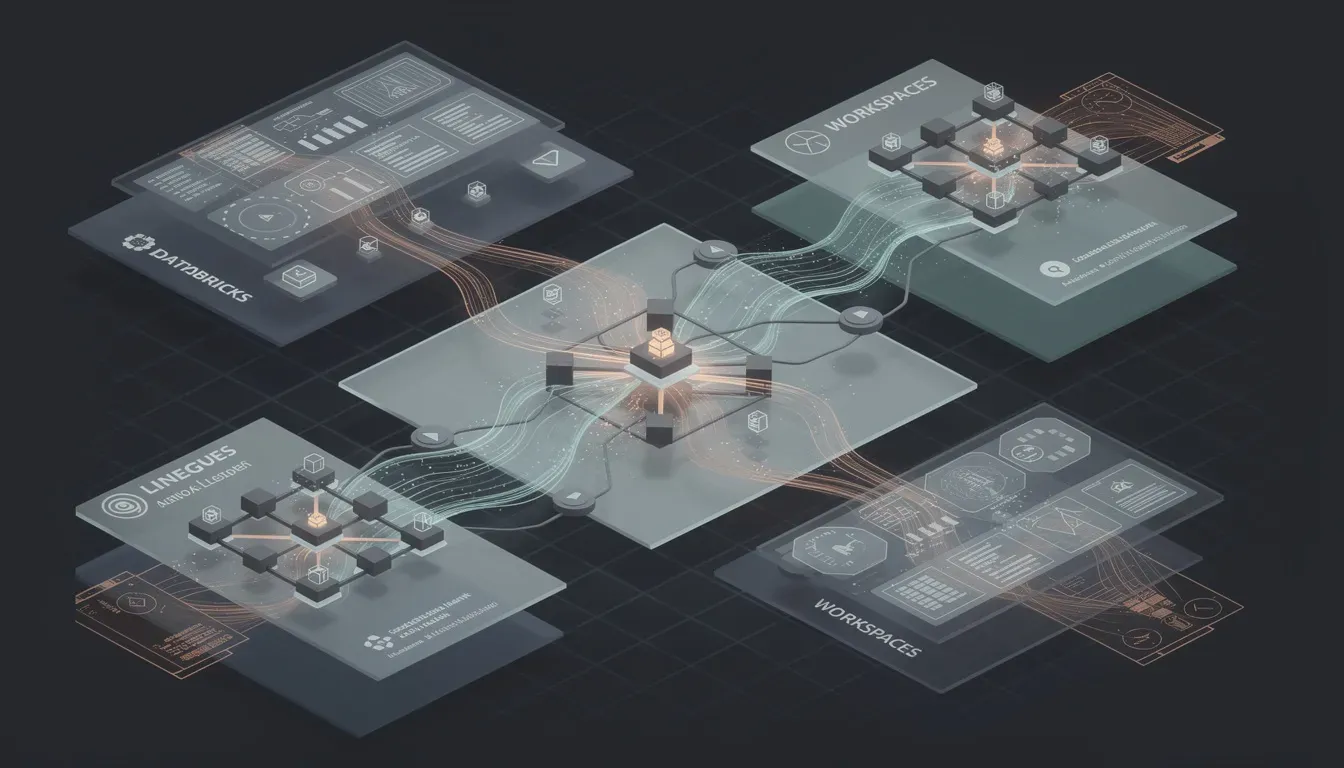
Azure Databricks Unity Catalog vereint Zugriffskontrolle, Asset-Discovery, Datenherkunft, Klassifizierung sensibler Daten und Qualitätsüberwachung in einer einzigen Governance-Schicht, die Tabellen, Modelle, Funktionen und weitere KI-Assets einheitlich absichert. Für Unternehmen, die GenAI-Anwendungen produktiv betreiben, ist einheitliche Governance kein optionales Add-on. Unity Catalog behandelt KI-Modelle und Funktionen als gesicherte Objekte nach denselben Regeln wie strukturierte Daten. Das reduziert Compliance-Risiken, verkürzt Audit-Prozesse und schafft die Nachvollziehbarkeit, die Aufsichtsbehörden und interne Kontrollinstanzen zunehmend einfordern.
Databricks Unity Catalog: Einheitliche Governance für Daten und KI-Assets im Enterprise-Einsatz
Azure Databricks positioniert Unity Catalog als zentrale Governance-Schicht für Daten und KI-Anwendungen in Unternehmen. Die Plattform bündelt Zugriffskontrolle, Asset-Erkennung, Herkunftsverfolgung, Klassifizierung sensibler Daten und Qualitätsüberwachung in einem einzigen System, unabhängig davon, wo die Daten physisch gespeichert sind.
Was Unity Catalog leistet
Laut Microsoft-Dokumentation zu Azure Databricks verwaltet Unity Catalog nicht nur Tabellen und Dateivolumes, sondern behandelt auch Modelle, Funktionen und andere KI-Assets als steuerbare Objekte nach denselben Prinzipien. Damit entfällt die bisher häufige Trennung zwischen Daten-Governance und KI-Governance: Beide laufen über dieselbe Schicht.
Für Laufzeitsteuerung von KI, etwa das Routing von Modellanfragen, das Einrichten von Schutzmechanismen sowie die Überwachung von KI-Nutzung und -Kosten, verweist Databricks auf eine ergänzende Komponente namens Unity Gateway. Sicherheitsrelevante Aspekte wie Authentifizierung, Netzwerk, Verschlüsselung und Datenschutz-Compliance sind davon getrennt unter dem Bereich “Security and compliance” dokumentiert.
Vier praktische Implikationen für Entscheider
1. Zentrale Zugriffskontrolle reduziert Governance-Komplexität
Unternehmen, die bisher separate Systeme für Datenzugriff und Modellberechtigungen betrieben haben, können mit Unity Catalog auf ein einheitliches Berechtigungsmodell wechseln. Das verringert den administrativen Aufwand und schließt Lücken, die zwischen verschiedenen Governance-Tools entstehen. Dies ist besonders relevant für Organisationen, die GenAI-Anwendungen auf bestehenden Datenpipelines aufbauen und dabei Compliance-Anforderungen etwa aus der DSGVO oder dem EU AI Act einhalten müssen. Mehr zu regulatorischen Anforderungen an KI-Systeme lesen Sie in unserem Artikel zum EU AI Act: Compliance-Anforderungen für KI-Anbieter.
2. Datenherkunft als Voraussetzung für nachvollziehbare KI-Entscheidungen
Die integrierte Lineage-Funktion von Unity Catalog dokumentiert, welche Daten in welche Modelle oder Funktionen geflossen sind. Das ist nicht nur ein technisches Feature, sondern eine Compliance-Anforderung: Wer KI-Systeme in regulierten Branchen betreibt, muss nachweisen können, wie Ergebnisse zustande kommen. Gerade im Kontext von KI-Governance in DAX-Konzernen gewinnt Nachvollziehbarkeit an strategischer Bedeutung.
3. Einheitliche Klassifizierung sensibler Daten über alle Workloads hinweg
Unity Catalog erlaubt die Klassifizierung sensibler Daten plattformweit, also auch für jene Daten, die als Trainings- oder Inferenz-Input für GenAI-Modelle dienen. Organisationen, die mit personenbezogenen oder anderweitig schützenswerten Daten arbeiten, erhalten damit ein Instrument, das Datenschutz-by-Design technisch umsetzt. Relevante Rahmenbedingungen dazu beschreibt unser Bericht zum NIST Privacy Engineering für LLM- und RAG-Systeme.
4. Einbindung von KI-Assets in bestehende Datenstrukturen senkt Integrationsaufwand
Da Modelle und Funktionen in Unity Catalog wie Tabellen oder Volumes behandelt werden, lassen sie sich mit denselben Werkzeugen verwalten, die Datenbankteams bereits kennen. Das verkürzt Einarbeitungszeiten und erlaubt es, KI-Projekte enger an bestehende Datenprozesse anzubinden. Wer prüft, wie sich GenAI-Plattformen von Databricks in den Enterprise-Stack fügen, findet weitere Einordnung in unserem Artikel zur Databricks Mosaic AI GenAI-Plattform.
Einordnung
Unity Catalog adressiert ein strukturelles Problem vieler KI-Projekte: Daten-Governance und KI-Lifecycle werden organisatorisch und technisch getrennt behandelt, obwohl sie dieselben Assets betreffen. Die Konsolidierung in einer Plattform ist ein nachvollziehbarer Architekturansatz, der allerdings voraussetzt, dass Unternehmen ihre Workloads auch tatsächlich auf Azure Databricks betreiben oder dorthin migrieren. Für gemischte Cloud-Landschaften bleibt die Frage offen, wie Unity Catalog mit externen Datensystemen und Modellregistries anderer Anbieter zusammenspielt.
Quellen
- Data governance with Unity Catalog - Azure Databricks (Microsoft Learn)
- Data governance with Unity Catalog - Azure Databricks (Microsoft Docs)
- Unity Catalog Best Practices - Azure Databricks (Microsoft Learn)
Häufige Fragen
Was ist der Databricks Unity Catalog und wofür wird er eingesetzt?
Unity Catalog ist die zentrale Governance-Schicht für Daten und KI innerhalb von Azure Databricks. Unternehmen nutzen ihn, um Zugriffsrechte zu steuern, Daten-Assets zu katalogisieren, die Herkunft von Daten nachzuverfolgen, sensible Informationen zu klassifizieren und die Datenqualität organisationsweit zu überwachen. Dabei spielt es keine Rolle, wo die Daten physisch gespeichert sind.
Können mit Unity Catalog auch KI-Modelle und GenAI-Assets verwaltet werden?
Ja. Unity Catalog behandelt KI-Modelle, Funktionen und weitere KI-Assets als sogenannte ‘securable objects’ und wendet auf sie dieselben Governance-Mechanismen an wie auf Tabellen und Datei-Volumes. Damit lassen sich GenAI-Anwendungen und klassische Datenpipelines unter einer einheitlichen Zugriffssteuerung zusammenführen.
Wie unterscheidet sich Unity Catalog von Unity Gateway in Bezug auf KI-Governance?
Unity Catalog deckt die Asset-seitige Governance ab: Zugriffskontrolle, Lineage-Tracking und Klassifizierung von Daten sowie KI-Objekten. Unity Gateway hingegen übernimmt die Laufzeitsteuerung von KI-Anwendungen, also das Routing von Modellanfragen, das Setzen von Guardrails sowie die Überwachung von KI-Nutzung und -Kosten. Beide Komponenten ergänzen sich, decken aber unterschiedliche Schichten ab.
Welche Sicherheits- und Compliance-Themen sind nicht Teil von Unity Catalog?
Themen wie Authentifizierung, Netzwerksicherheit, Verschlüsselung und Datenschutz-Compliance sind in Azure Databricks separat im Bereich ‘Security and Compliance’ dokumentiert und nicht Bestandteil von Unity Catalog. Unity Catalog konzentriert sich auf die Daten- und KI-Governance, nicht auf die darunterliegende Infrastruktursicherheit.
Wie startet ein Unternehmen am besten mit Unity Catalog?
Microsoft und Databricks empfehlen einen strukturierten Einstieg: Zunächst sollte das Objektmodell von Unity Catalog verstanden werden, um zu erfassen, wie Daten- und KI-Assets abgebildet werden. Anschließend folgt die Einrichtung des Katalogs und die Erstellung erster verwalteter Assets. Für den laufenden Betrieb stehen offiziell dokumentierte Best Practices zur Verfügung, die eine konsistente Verwaltung über Teams und Workspaces hinweg sicherstellen.
Dieser Artikel wurde von einem KI-System automatisiert erstellt. Kennzeichnung gemäß Art. 50 der EU-KI-Verordnung.